Kurs i autentisering och auktorisering i ASP.NET Core
Lär dig hur cookie authentication, claims-based identity och policy-based authorization fungerar i ASP.NET Core 10.
Autentisering och auktorisering hör till de mest missförstådda ämnena i .NET, och misstag här blir snabbt säkerhetsproblem. På kursen lär du dig hur de faktiskt fungerar i ASP.NET Core 10, så att du kan implementera dem på rätt sätt och hitta felet när något går snett.
Vi bygger upp det från grunden:
- User- och ClaimsPrincipal-objekten
- Middleware för autentisering och dess fem operationer
- Schemes, tickets och data protection
- Cookie handler
- Auktorisering, från enkla roller till policies, resursbaserade regler och egna handlers
De här ämnena är grunden du behöver innan du börjar implementera ASP.NET Core Identity, OAuth eller OpenID Connect, eftersom alla tre bygger på det här lagret. Kursen tar inte upp dem. Vill du lära dig OpenID Connect och OAuth finns min kurs Introduktion till OpenID Connect och OAuth.
Längd
2–3 dagar
Nivå
Medel
Språk
Kursen hålls på svenska eller engelska.
Agenda
Under kursen går vi igenom följande ämnen.
1. Kursöversikt
- Välkommen
- Vad lär du dig på kursen?
- Vem är kursen för och förkunskaper
2. Komma igång
- Kursmaterial
- Installera Fiddler
- Fiddler och HTTPS
- Utforska startprojektet
3. Grunderna
- User-objektet
- Skapa en ClaimsPrincipal
- Request pipeline
4. Middleware för autentisering
- Introduktion
- Operationer för autentisering
- Challenge
- SignIn
- Authenticate
- SignOut
- Forbid
5. Autentisering under huven
- Schemes
- Authentication properties
- Authentication ticket
- Data protection
6. Cookie handler
- Introduktion
- Challenge
- SignIn
- Authenticate
- SignOut
- Forbid
7. Livslängd för cookie och ticket
- Session cookies
- Persistent cookies
- Persistent cookies med Max-Age
- Livslängd för ticket
- Förnyelse av ticket
- Välja livslängd för cookie och ticket
8. Event handlers för cookies
- Challenge events
- SignIn events
- Authenticate events
- SignOut events
- Forbid events
9. Auktorisering
- Introduktion
- Auktorisering i ASP.NET Core
- Enkel auktorisering
- Rollbaserad auktorisering
- Auktorisering med policies
- Broken access control
10. Avancerad auktorisering
- Requirements och handlers
- Resursbaserad auktorisering
- MVC filter pipeline
- Authorization filters
- Egna authorization attributes
- DefaultPolicy och fallback policy
- Vybaserad auktorisering
Om kursen
Förkunskaper
För att få ut mest av kursen bör du ha:
- Grundläggande kunskaper i ASP.NET Core (motsvarande min kurs Grunderna i ASP.NET Core)
- God förståelse för C#, inklusive LINQ och lambdauttryck
- Förståelse för HTTP/HTTPS-protokollet och grunderna i webben
- Visual Studio 2026, eller en annan IDE för .NET som kan köra ASP.NET Core 10
- Kursen förutsätter att du använder Windows. På macOS eller Linux, se de vanliga frågorna nedan.
Det här kan du efter kursen
Efter kursen kan du:
- Implementera cookie authentication från grunden, utan att förlita dig på färdiga bibliotek
- Skapa objekt av typerna ClaimsPrincipal och ClaimsIdentity för att representera användare
- Konfigurera middleware för autentisering och följa hur den hanterar varje request
- Använda operationerna för autentisering: Challenge, SignIn, Authenticate, SignOut och Forbid
- Förklara authentication schemes och tickets, och hur cookie handler fungerar invändigt
- Ställa in livslängd, persistens och förnyelse för cookie och ticket efter olika säkerhetsbehov
- Anpassa cookie handler med event handlers
- Tillämpa auktorisering baserad på roller, claims och policies
- Skriva egna requirements och handlers för auktorisering, och använda resursbaserad auktorisering för detaljerad åtkomstkontroll
- Felsöka flöden för autentisering med Fiddler
- Skydda dina applikationer mot broken access control
Det här ingår
När du går kursen Autentisering och auktorisering i ASP.NET Core får du:
- Kursmaterial: Jag har skrivit materialet själv och uppdaterar det regelbundet så att det följer aktuell praxis. Du får presentationen och övningarna som PDF.
- Praktiska övningar: Du tillämpar varje koncept i praktiska övningar under kursen.
- Löpande support: Under och efter kursen får du tillgång till en privat chatt för extra material, frågor och uppdateringar.
- Live och interaktivt: Du kan ställa frågor i chatten eller muntligt och få svar direkt. Jag visar också demos live.
Vem är kursen för?
- ASP.NET Core-utvecklare som vill förstå hur autentisering och auktorisering fungerar.
- Utvecklare som går över från ASP.NET Framework till ASP.NET Core.
- Backendutvecklare som ansvarar för säkerheten i webbapplikationer.
- Utvecklare som planerar att använda ASP.NET Core Identity, OAuth eller OpenID Connect och först vill lära sig grunden.
Vanliga frågor om kursen
Vilka ämnen tas upp på kursen?
Kursen fokuserar på lokal autentisering med cookies och den grundläggande infrastrukturen för autentisering och auktorisering i ASP.NET Core.
Du lär dig cookie authentication, claims-based identity, middleware för autentisering och både enkla och avancerade mönster för auktorisering.
Vilka ämnen tas INTE upp på kursen?
Kursen tar inte upp externa inloggningstjänster (Google, Facebook, Microsoft), OAuth 2.0, OpenID Connect eller ASP.NET Core Identity. De ämnena bygger på grunderna som tas upp här och finns med i mina andra kurser.
Vill du lära dig OpenID Connect och OAuth finns min kurs Introduktion till OpenID Connect och OAuth.
Passar kursen för nybörjare?
Kursen förutsätter grundläggande kunskaper i ASP.NET Core. Är du ny med ASP.NET Core rekommenderar jag att du först går min kurs Grunderna i ASP.NET Core. Du behöver dock ingen tidigare erfarenhet av autentisering eller säkerhet.
Vilken version av .NET används?
Kursen använder ASP.NET Core 10 och .NET 10. Koncepten och mönstren gäller även tidigare versioner, även om vissa detaljer i API:erna kan skilja sig. Vill du veta vad som ändras i .NET 11 kan du läsa mitt blogginlägg What’s new in ASP.NET Core authentication in .NET 11.
Vad gör jag om jag använder en äldre version som .NET 6–9?
Du kan absolut ändå delta. Grunderna i autentisering och auktorisering har varit stabila över de senaste versionerna. De flesta koncepten (cookies, claims och policies) gäller direkt i .NET 6–9. Jag pekar ut de få områden där .NET 10 har särskilda ändringar i API:erna eller nya funktioner.
Varför lära sig cookie authentication när det finns Identity och OAuth?
När du förstår cookie authentication har du grunden för att arbeta med vilken autentiseringslösning som helst.
ASP.NET Core Identity och OAuth- och OIDC-lösningar bygger alla på de grundläggande delarna för autentisering och auktorisering som du lär dig här. Den kunskapen hjälper dig att felsöka problem, anpassa beteende och fatta välgrundade arkitekturbeslut.
Är kursen live eller inspelad?
Kursen är lärarledd och den spelas inte in. Jag håller den på plats eller online, oftast i Zoom eller Teams. Du har direkt kontakt med mig för frågor och diskussion under hela kursen.
Kan kursen anpassas för teamet?
Ja, jag håller privata kurser för team där innehållet kan anpassas efter de ämnen som är viktigast för verksamheten. Vill du veta mer? Boka ett förutsättningslöst möte.
Ingår det övningar?
Ja, kursen har ett stort antal praktiska övningar i varje modul. Efter de flesta ämnen gör du praktiska övningar där du tillämpar det du nyss lärt dig. Mer än hälften av kurstiden är praktiskt arbete.
Behöver jag några särskilda verktyg?
Du behöver en utvecklingsmiljö för .NET som kan köra ASP.NET Core 10 (som Visual Studio 2026 eller en annan IDE för .NET) och en proxy för felsökning av HTTP/HTTPS.
Demonstrationerna och övningarna använder Fiddler Classic, som körs på Windows. På macOS eller Linux kan du använda en annan proxy och ändå följa med, eftersom koncepten och arbetssätten är desamma. Vanliga alternativ är Fiddler Everywhere (kommersiell, med provperiod), Charles Proxy, Proxyman och HTTP Toolkit. Jag kan inte ge support för de enskilda verktygen.
Vill du lära dig i egen takt? Min videokurs i samma ämne, Getting Started: Authentication and Authorization in .NET, finns på Dometrain.
Resurser
Jag skriver ofta om autentisering och auktorisering på min blogg. Några av inläggen som passar till den här kursen:
- Implementing BFF Pattern in ASP.NET Core for SPAs
- AdditionalAuthorizationParameters in ASP.NET Core 9
- Improving ASP.NET Core Security By Putting Your Cookies On A Diet
- Debugging cookie problems in ASP.NET Core
Externa resurser
Efter kursen
Efter kursen erbjuder jag löpande stöd så att du kan använda det du har lärt dig:
- Konsult inom identitet i ASP.NET Core: Personlig vägledning när du ska få till säker autentisering och auktorisering i dina projekt.
- Duende IdentityServer: Coachning och stöd för team som använder Duende IdentityServer: implementation, konfiguration och anpassning.
- Arkitekturgranskning och coachning: Behöver du en arkitekturgranskning eller riktad coachning? Jag erbjuder bedömningar och råd för att förbättra säkerhet och prestanda.
- Utbildning och kurser för team: Anpassade utbildningstillfällen som ger teamet bättre förståelse för autentisering, OpenID Connect, OAuth och viktiga säkerhetsrutiner.
Om utbildaren
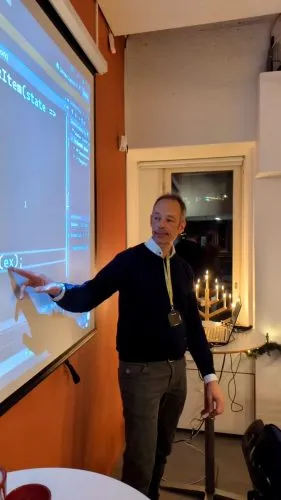
Jag heter Tore Nestenius. Jag undervisar på plats och på distans, både direkt åt företag och via utbildningsföretag i Europa. Lite om min bakgrund:
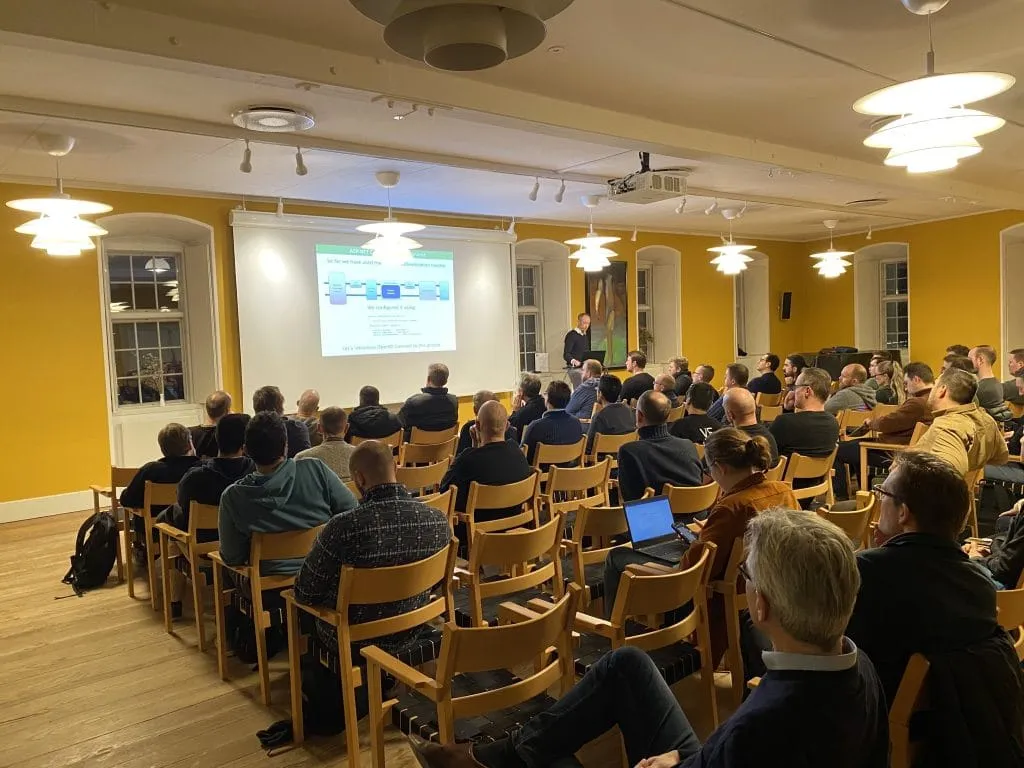
- Jag har utbildat utvecklare sedan 2010 och hållit flera hundra kurser och föredrag.
- Jag tar fram, underhåller och håller varje kurs själv, och förbättrar den efter varje tillfälle.
- Jag är Microsoft .NET MVP.
- Jag var med och grundade Edument, ett svenskt utbildnings- och konsultföretag, där jag var CTO, utvecklare och utbildare.
- Jag arbetar som senior .NET-konsult, så jag undervisar utifrån verkliga projekt.
- Jag har arbetat med .NET och C# sedan 2002.
- Jag har certifieringarna Azure AZ-204 och AZ-900.
- Jag var med och grundade användargruppen .NET Skåne.
Följ mig
Följ mig på LinkedIn för att få mina senaste uppdateringar om blogginlägg, kommande föredrag, webbinarier och mer.
Från grunden
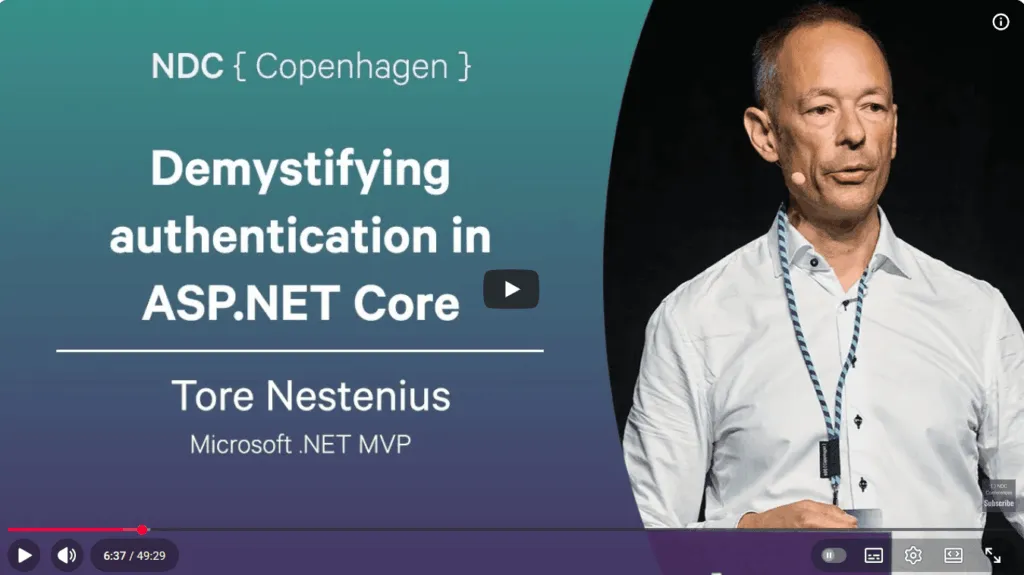
Kursen följer samma upplägg som mitt föredrag på NDC Copenhagen: jag förklarar autentisering och auktorisering från grunden innan jag går vidare till de framework som bygger ovanpå.